Conclusiones clave
|
Imagina tu dispositivo móvil como tu hogar.
Es un espacio en el que transcurre tu vida personal y familiar, pero al mismo tiempo es el lugar donde realizas tu trabajo diario. Tu dispositivo móvil contiene fotos privadas, aplicaciones y mensajes, así como fotos de la empresa, mensajes y correos electrónicos, claves de acceso, información confidencial y sistemas críticos para la empresa. Se trata de un entorno de doble uso, en el que la vida privada del usuario se entremezcla con los riesgos corporativos.
Proteger este «hogar» requiere algo más que una configuración básica: exige una estructura transparente, una propiedad clara y una supervisión constante. Este es el enfoque que promovemos en Techstep, de acuerdo con las mejores prácticas recomendadas por Apple, Google y Samsung.
Y ahora multiplica eso por miles de dispositivos en la organización.
Repartidos por diferentes zonas horarias, sometidos a un uso intensivo y no siempre sometidos a un mantenimiento regular. Algunos usuarios respetan las normas, mientras que otros las ignoran o intentan eludirlas. En este contexto, cualquier error puede tener consecuencias costosas.
¿Por qué la seguridad móvil se ha convertido en un reto tan importante para los responsables de TI?
La magnitud del riesgo es enorme. Más del 60 % del tráfico global de Internet se realiza hoy en día a través de dispositivos móviles. Según el Índice de Seguridad Móvil de Verizon, solo el año pasado el 45 % de las organizaciones sufrió un incidente de seguridad relacionado con dispositivos móviles que provocó la pérdida de datos o interrupciones en el servicio. Además, el informe «ENISA Threat Landscape 2025» (Agencia de Ciberseguridad de la Unión Europea) identifica las plataformas móviles como la superficie de ataque dominante en los puntos finales, responsable del 42,4 % de los delitos observados.
¿En qué consiste la seguridad de un dispositivo móvil?
Para proteger eficazmente tu «hogar empresarial» ante la creciente amenaza cibernética, es necesario implementar una estrategia basada en cinco pilares fundamentales.
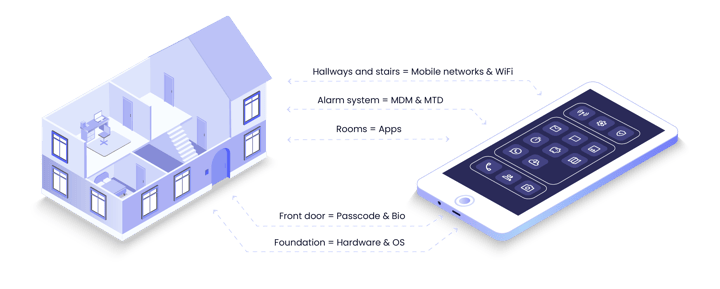
- Habitaciones: las aplicaciones y sus permisos
- Pasillos y escaleras: Redes móviles y Wi-Fi
- Sistema de alarma: gestión de dispositivos móviles (MDM) y protección contra amenazas móviles (MTD)
- Puerta de entrada: Códigos PIN y biometría
- Cimientos: hardware y sistema operativo
Cada capa es importante. Los problemas rara vez se deben a la falta de un único elemento, sino más bien a una implementación inconsistente, a conexiones débiles entre las capas y a descuidos en el mantenimiento.
1. Cimientos sólidos: Propiedad y automatización
Toda vivienda segura comienza con la pregunta más importante: ¿quién es el responsable? Sin un propietario designado y un mantenimiento regular, las actualizaciones se posponen y las reparaciones se acumulan. Los usuarios finales rara vez ven la necesidad de actualizar el sistema o de instalar parches de seguridad, y pocas veces se preocupan por ello.
Por lo tanto, una seguridad eficaz comienza antes de que el dispositivo llegue a manos del empleado. Es fundamental utilizar herramientas de registro automático, como el Registro Automático de Dispositivos (ADE) mediante Apple Business Manager, Google Zero Touch y Samsung Knox Mobile Enrolment. Estas tecnologías garantizan que el dispositivo sea propiedad de la empresa desde el primer momento. Gracias a la gestión remota, el equipo de TI puede forzar la instalación de actualizaciones del sistema y parches de seguridad en segundo plano, de forma automática e independiente de las acciones del usuario.
Para las organizaciones globales, los organismos del sector público y los proveedores de infraestructuras críticas,las actualizaciones del sistema operativo y los parches de seguridad son la máxima prioridad. Los dispositivos de Apple y Google suelen requerir entre 15 y 25 actualizaciones de este tipo al año, y omitirlas aumenta directamente el riesgo de fuga de datos, apropiación de acceso o inutilización de los dispositivos. Sin actualizaciones obligatorias, las grietas aparentemente insignificantes en los cimientos del sistema abren la puerta a los atacantes.
A menudo observamos que, mientras que las organizaciones cuentan con un modelo de propiedad y unas normas estrictas en lo que respecta a los ordenadores portátiles, los dispositivos móviles quedan en una zona gris entre departamentos. Establecer unas competencias decisorias claras es el primer paso fundamental para proteger todo el entorno.
2. Normas de «puerta de entrada»: identidad y políticas de acceso
Una vez aseguradas las bases, el siguiente paso es establecer normas claras de acceso. Cada hogar funciona según unas reglas que determinan quién recibe la llave y qué puertas permanecen cerradas.
En la práctica, el acceso a nivel de dispositivo viene determinado por códigos PIN, datos biométricos y mecanismos de identidad. Al igual que en casa, donde podemos cerrar con llave habitaciones concretas, la seguridad no debería limitarse a la pantalla de bloqueo. El nivel de cada aplicación también requiere protección.
Hoy en día, los atacantes rara vez rompen las medidas de seguridad por la fuerza. Lo más habitual es que simplemente inicien sesión. Según el informe Zimperium Global Mobile Threat Report de 2025, el número de ataques de phishing dirigidos a dispositivos móviles crece un 70 % interanual. Los usuarios hacen clic con mucha más frecuencia en enlaces de phishing enviados por SMS, mensajería instantánea, redes sociales o códigos QR que en los que llegan por correo electrónico. Cuando un empleado introduce sus datos de inicio de sesión en una página falsa, el atacante obtiene acceso completo a tu «hogar móvil», normalmente sin ningún tipo de aviso.
Por ello, las aplicaciones empresariales deben aplicar medidas de seguridad adicionales a nivel de aplicación, como la autenticación multifactorial o la autenticación basada en certificados. Estos mecanismos de control ayudan a proteger los datos de la empresa, incluso si se han sustraído las credenciales de autenticación del usuario.
3. Gestión de espacios: control de aplicaciones y segregación de datos
Una puerta de entrada cerrada ofrece poca protección si todas las demás puertas o ventanas están abiertas. Para proteger el uso privado y empresarial de los dispositivos, las organizaciones deben saber qué aplicaciones instalan los usuarios y qué nivel de acceso tienen dichas aplicaciones al restode la «casa».
Sin límites internos claros, una sola aplicación infectada puede dejar todo al descubierto: datos personales, información familiar o sistemas y datos de la empresa.
Las habitaciones, es decir, las aplicaciones y sus permisos
Las aplicaciones son como las habitaciones de una casa. Dado que los dispositivos móviles modernos cuentan actualmente con más de 20 sensores diferentes, para las empresas y las organizaciones del sector público es fundamental evitar la fuga de datos sensibles hacia proveedores externos de aplicaciones. Entre las amenazas más habituales se encuentran:
-
Permisos excesivos: una aplicación solicita más acceso del que necesita, por ejemplo, a la cámara o a la ubicación en una sencilla herramienta para tomar notas. Es el equivalente digital a un profesional que pide entrar en la cocina solo para cambiar una bombilla en el pasillo.
-
Instalación de aplicaciones de fuentes desconocidas (sideloading): descargar aplicaciones de fuentes desconocidas es como alquilar una habitación sin verificar en absoluto quién es el inquilino. El fabricante del sistema diseña un entorno (sandbox) en el que las aplicaciones tienen un acceso limitado al sistema. El sideloading suele requerir debilitar estas medidas de seguridad (por ejemplo, concediendo permisos especiales como «Instalar desde fuentes desconocidas»), lo que hace que el edificio sea más vulnerable a los robos.
Hogar inteligente: inteligencia artificial y acceso a los sensores
El riesgo a nivel de las aplicaciones aumenta con el desarrollo de la inteligencia artificial. La IA, independientemente de si está integrada en el sistema operativo o funciona como una aplicación independiente conectada a la nube, utiliza texto, voz, imágenes, ubicación y otros 20 sensores del dispositivo.
Un ejemplo típico de IA es una casa inteligente llena de cámaras y micrófonos, tanto en el interior como en el exterior, en cada habitación.
Las preguntas clave que deben plantearse los responsables de TI son: ¿se procesan los datos de forma local, en el propio dispositivo, o se envían parcial o totalmente a la nube? Y, si es así, ¿adónde? ¿En Europa, o fuera de ella?
Sin un control estricto, la contenedorización y de la gestión de los datos a los que acceden las aplicaciones que utilizan IA, el riesgo para la organización aumenta muy rápidamente.
Las vías de comunicación, es decir, la red y las conexiones
En un teléfono moderno —al igual que en una casa moderna— la vida personal y la profesional se entremezclan. Una habitación está destinada a la familia y otra es la oficina en casa.
Es difícil imaginar una situación en la que un desconocido se quede en tu pasillo y, desde un lugar oculto, escuche a escondidas tus conversaciones. En el caso de los teléfonos, las redes Wi-Fi y móviles son esos pasillos.
Los problemas empiezan cuando la red que utiliza el dispositivo no está protegida. Un ataque de tipo «man-in-the-middle», que suele producirse en redes Wi-Fi desprotegidas o desconocidas, permite interceptar el tráfico de red sin que el usuario se dé cuenta.
Utilizar una red pública y abierta es como mantener una conversación con el micrófono encendido. Para las organizaciones del sector de infraestructuras críticas y los empleados que viajan por todo el mundo, también es importante detectar en tiempo real las estaciones base falsas y otras amenazas de red, antes de que se produzcan daños.
4. Instalación de una alarma 24/7: detección continua de amenazas
Una vivienda nunca está completamente aislada del mundo exterior. La mayoría de las brechas de seguridad se producen porque nadie se da cuenta de las señales de alerta: una ventana que se ha dejado abierta, una puerta que no se ha cerrado del todo o alguien que lleva un tiempo observando los hábitos de los habitantes.
Esa es la función de Mobile Threat Defense (MTD): un sistema que supervisa de forma ininterrumpida las principales fuentes de riesgo móvil —intentos de phishing, redes peligrosas, aplicaciones arriesgadas o infectadas, así como las vulnerabilidades del propio dispositivo, como las del sistema o del hardware—.
La moderna solución MTD funciona como un sensor inteligente. Cuando detecta una actividad sospechosa, actúa de inmediato, colaborando con la gestión de dispositivos móviles (MDM) para bloquear la amenaza antes de que se produzcan daños. En lugar de limitarse a enviar una alerta al departamento de TI y esperar una respuesta, MTD se integra directamente con MDM para aplicar automáticamente las medidas de protección. Esta configuración combinada funciona de forma continua, protegiendo tanto el uso personal como el profesional del dispositivo, tanto de día como de noche.
El registro automático de dispositivos mediante plataformas como Apple Business Manager, Samsung Knox Mobile Enrolment o Android Zero-Touch ya es un estándar en la gestión de MDM. Sin embargo, el registro por sí solo no es suficiente: añadir MTD como una capa adicional de protección proporciona la visibilidad y la información en tiempo real necesarias para defenderse contra toda la gama de amenazas móviles.
5. Mantenimiento a largo plazo: el ciclo de vida de los dispositivos
Las viviendas requieren un mantenimiento periódico, los inquilinos cambian y, con el tiempo, los inmuebles necesitan una reforma integral o ser demolidos.
Lo mismo ocurre con la flota de dispositivos móviles. El riesgo relacionado con la seguridad aumenta en los momentos de cambio: cuando se entrega un nuevo dispositivo, cuando un empleado cambia de puesto o cuando el equipo se retira del servicio. La gestión inadecuada de los residuos de equipos informáticos (ITAD) sigue siendo una de las principales causas de las fugas de datos. Un proceso de devolución de equipos mal gestionado es como dejar las llaves a la vista de cualquiera que las encuentre.
Un entorno móvil resistente requiere un enfoque basado en el ciclo de vida desde el primer día. Esto implica una implementación segura y sin contacto, cambios automáticos en las políticas a medida que evolucionan los puestos de trabajo y un borrado verificado de los datos cuando el dispositivo llega al final de su vida útil.
Gestionar todo esto manualmente conlleva riesgos. Cuando los equipos de TI tienen que realizar un seguimiento de los dispositivos, configurarlos uno por uno y localizar manualmente los equipos antiguos, los errores son inevitables y los datos quedan desprotegidos. La verdadera resiliencia la proporciona la automatización de estos procesos: la estandarización de los métodos «zero-touch», las reparaciones gestionadas y el borrado certificado de datos al final de la vida útil eliminan los errores humanos y cierran las brechas que dan lugar a incidentes de seguridad.
Conclusiones: la seguridad móvil como arquitectura coherente
Los empleados utilizan sus teléfonos en todas partes: en reuniones, de camino al trabajo, en viajes de negocios y en casa. Estos dispositivos tienen actualmente un acceso más sensible que la mayoría de los ordenadores, ya que combinan el trabajo, la comunicación, las finanzas, la salud y la vida privada en un solo lugar.
Esto significa que la seguridad móvil no puede depender de un único mecanismo. Un hogar digital seguro se basa en la colaboración de varios elementos interconectados: responsabilidades claras, normas impuestas mediante la gestión de dispositivos móviles (MDM), la separación del ámbito laboral del personal, la protección constante mediante la Defensa contra Amenazas Móviles (MTD) y la gestión consciente del ciclo de vida de los dispositivos, desde su implementación hasta su retirada del servicio.
Para los responsables de TI, dominar la seguridad móvil consiste en cerrar las brechas entre estas capas. Esto requiere conocer cómo se comportan los dispositivos, a qué tienen acceso y cuándo dejan de ser dignos de confianza.
El cumplimiento de las mejores prácticas en toda esta arquitectura ya no es opcional. Porque, en definitiva, no se trata solo de proteger los dispositivos móviles, sino de salvaguardar la privacidad de los empleados y la continuidad operativa de toda la organización.