W Techstep Pulse dzielimy się praktycznymi spostrzeżeniami z naszej codziennej pracy w obszarach mobilności i bezpieczeństwa, skupiając się na tym, co ma znaczenie, gdy urządzenia, zagrożenia i aktualizacje zmieniają się szybciej niż pozwalają na to Twoje polityki bezpieczeństwa w Twojej organizacji.
W tej edycji skupiamy się na:
- Sztuczna inteligencja sprawia, że ataków phishingowych jest coraz więcej, przenosi się do aplikacji wykorzystywanych w codziennej pracy i powoduje wyciek danych, których większość zasad dotyczących urządzeń jeszcze nie obejmuje.
- Łatki bezpieczeństwa stale spływają na wszystkie platformy, ale atakujący wciąż wykorzystują luki, których poprawki są znane, ale jeszcze nie zostały zainstalowane.
- Intensywny sezon premier sprzętowych pokazuje, dlaczego długość okresu aktualizacji urządzenia i możliwości jego naprawy mają większe znaczenie niż parametry techniczne najnowszych modeli urządzeń.
Sztuczna inteligencja przyspiesza ataki na urządzenia mobilne i otwiera nowe drogi do wycieku danych
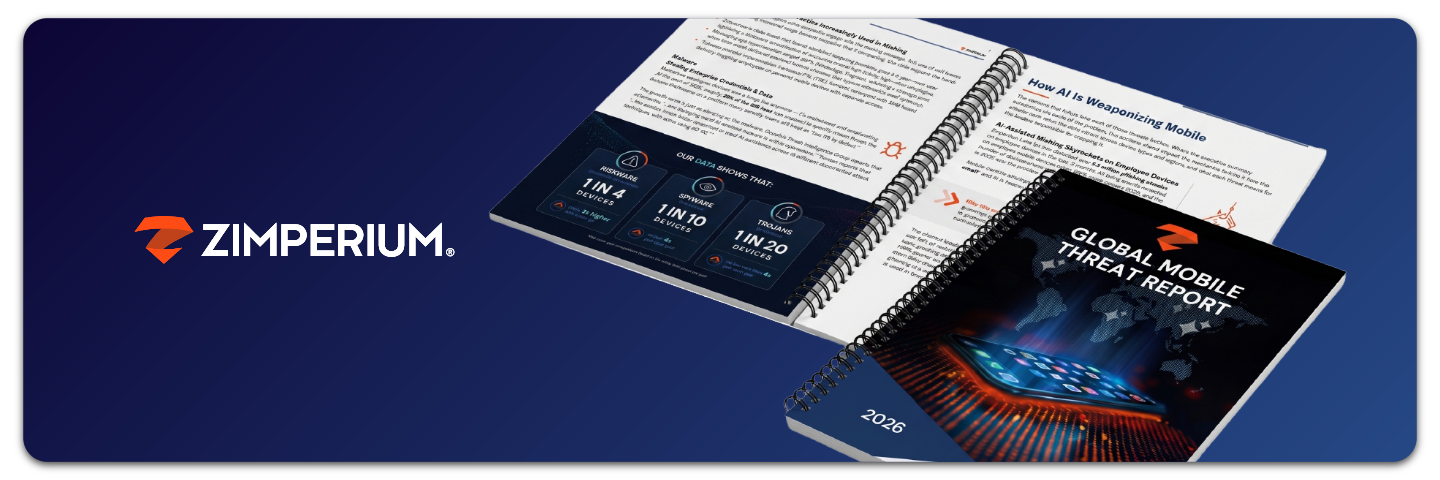
Raport „2026 Global Mobile Threat Report” firmy Zimperium, zajmującej się bezpieczeństwem urządzeń mobilnych, opisuje gwałtowną zmianę w szybkości i skali ataków. Prawie 86% ataków phishingowych zawiera obecnie elementy generowane przez sztuczną inteligencję. Od stycznia 2025 r. odsetek ten wzrósł o 380%. Oprogramowanie szpiegujące występuje obecnie na prawie co dziesiątym urządzeniu.
Ryzyko wykracza również daleko poza pocztę elektroniczną. Sztuczna inteligencja z łatwością skaluje ataki socjotechniczne, co oznacza, że atakujący mogą oszukiwać ludzi zamiast włamywać się do systemów. Ta sama przynęta może teraz dotrzeć do użytkownika za pośrednictwem SMSa, czatu i dowolnej innej aplikacji na telefonie. Każda odpowiedź może ujawnić cenne metadane dotyczące firmy i życia prywatnego danej osoby.
Raport przygląda się również sytuacji wewnątrz organizacji. Pracownicy instalują różne narzędzia AI i dzielą się poufnymi danymi firmowymi. Wiele uznanych aplikacji, w tym tych przeznaczonych dla przedsiębiorstw, zawiera obecnie wbudowane funkcje AI. Jeśli chodzi o stronę programistyczną, 45% próbek kodu wygenerowanego przez sztuczną inteligencję nie przeszło podstawowych testów zgodności z listą OWASP Top 10, czyli standardowym zestawieniem typowych słabych punktów bezpieczeństwa aplikacji.
Producenci oprogramowania borykają się z tym samym problemem. Luka umożliwiająca wstrzyknięcie poleceń w asystencie AI popularnego pakietu biurowego dotknęła 19 aplikacji mobilnych na systemy iOS i Android. Atakujący mógł ukryć instrukcje w wiadomości lub pliku odczytywanym przez asystenta. Asystent wykonałby je następnie, ujawniając poufne informacje firmowe lub wewnętrzne szczegóły dotyczące jej funkcjonowania. Luka została załatana i nie zgłoszono żadnych aktywnych ataków wykorzystujących tę lukę (CVE-2026-26133).
W praktyce lista zatwierdzonych aplikacji nie wystarcza już. Aplikacja zatwierdzona rok temu może obecnie zawierać funkcje AI, które umożliwiają dostęp do danych firmowych. Zespoły IT muszą wiedzieć, jakie narzędzia AI znajdują się na zarządzanych urządzeniach, do jakich danych mają one dostęp oraz czy aplikacje te są aktualizowane równie szybko jak system operacyjny. Zarządzanie musi opierać się na możliwościach i uprawnieniach, a nie na statycznej liście aplikacji.
Telefon to miejsce, w którym sztuczna inteligencja codziennie styka się z danymi firmowymi, dlatego polityka dotycząca sztucznej inteligencji i polityka dotycząca urządzeń muszą być ze sobą powiązane. Ogólny sygnał jest taki, że sztuczna inteligencja występuje obecnie po obu stronach. Sprawia to, że przeprowadzanie ataków jest tańsze, a także tworzy nowe drogi, którymi dane mogą opuszczać firmę za pośrednictwem narzędzi wybranych przez samą firmę.
Dlaczego ma to znaczenie: Sztuczna inteligencja pomaga atakującym tworzyć lepsze przynęty, a pracownikom – przenosić dane firmowe do narzędzi, których nikt nie sprawdził. Oba rodzaje ryzyka występują w telefonie, więc polityka musi je uwzględniać.
Duża liczba aktualizacji na każdej platformie nie pozostawia miejsca na zaległości
W ostatnich miesiącach na wszystkich głównych platformach mobilnych pojawiły się obszerne aktualizacje zabezpieczeń. Firma Apple wydała aktualizację poświęconą wyłącznie bezpieczeństwu, zawierającą 82 poprawki dla organizacji korzystających z poprzedniej generacji systemu iOS, podczas gdy nowa duża wersja została wydana 14 września. Wrześniowa aktualizacja zabezpieczeń systemu Android zawierała od 180 do 200 poprawek, w tym łatających luki o krytycznym i wysokim poziomie zagrożenia w komponentach systemu, jądra i chipsetu. Miesięczna aktualizacja firmy Samsung naprawiła 90 luk w zabezpieczeniach telefonów, tabletów i smartwatchy z serii Galaxy. Firma Samsung zaznaczyła również, że 40 z problemów naprawionych w aktualizacji Androida nie dotyczy urządzeń z serii Galaxy.
Liczba ma znaczenie ze względu na sposób, w jaki atakujący uzyskują dostęp. Raport Verizon dotyczący naruszeń danych z 2026 roku wykazał, że wykorzystywanie luk w zabezpieczeniach jest obecnie najczęstszą drogą uzyskania dostępu. Stwierdzono również, że phishing przez SMS został wykryty tylko dlatego, że urządzenia były zarządzane. Te dwa odkrycia wskazują na to samo: incydenty mają swój początek na urządzeniach bez zainstalowanych poprawek lub tych, które pozostają niewidoczne dla działu IT.
To sprawia, że instalowanie poprawek staje się środkiem kontroli bezpieczeństwa. Dwie ścieżki wydawania aktualizacji przez Apple pokazują, dlaczego. Pozostawanie przy poprzedniej generacji jest uzasadnionym wyborem, ale sprawdza się tylko wtedy, gdy łatka bezpieczeństwa jest wdrażana równie szybko, co nowa wersja. W systemie Android poprawki pojawiają się etapami – najpierw na platformie, a później w aktualizacji producenta urządzenia, więc ochrona dociera do różnych modeli w różnym czasie.
Tempo stanowi praktyczny problem. Mobilny system operacyjny zazwyczaj dostaje od 15 do 25 dużych aktualizacji rocznie, a część z nich naprawia luki typu zero-day, z których już korzystają atakujący. Z naszego doświadczenia wynika, że oznacza to konieczność aktualizowania urządzeń od 20 do 22 razy w roku. Tylko cicha aktualizacja bez konieczności angażowania użytkowników pozwala za tym nadążyć: aktualizacje systemu operacyjnego, poprawki zabezpieczeń i aktualizacje aplikacji własnych muszą być przekazywane za pośrednictwem MDM bez czekania na użytkowników.
Skuteczność egzekwowania zależy od jakości danych, na których się opiera. Rozwiązanie Essentials MDM od Techstep wypełnia tę lukę, zapewniając pełną przejrzystość i widoczność floty: wyświetla status rejestracji, zgodność z polityką, aktywność, wersję systemu operacyjnego oraz ostatniego zalogowanego użytkownika w jednym miejscu. Dział IT może błyskawicznie zidentyfikować urządzenia, które są niezgodne z polityką, nieaktywne lub niezarządzane.
Te same dane mają znaczenie, gdy urządzenie zostaje zwrócone. Jeśli nikt nie ma pewności, czy było ono wykorzystywane do pracy służbowej, należy traktować je jako zawierające dane firmowe. Certyfikowane czyszczenie danych chroni zarówno firmę, jak i pracownika.
Zobacz, jak Essentials MDM może pomóc: https://www.techstep.io/pl/essentials-mdm
Dlaczego ma to znaczenie: Atakujący chętnie wykorzystują luki, które są znane i załatane przez producenta, ale na urządzeniach nie zainstalowano jeszcze poprawek. To, jak szybko flota wyeliminuje tę lukę, stanowi obecnie mierzalne ryzyko biznesowe.
Sezon premier sprzętowych sprawia, że terminy aktualizacji stają się kluczowym elementem planowania floty
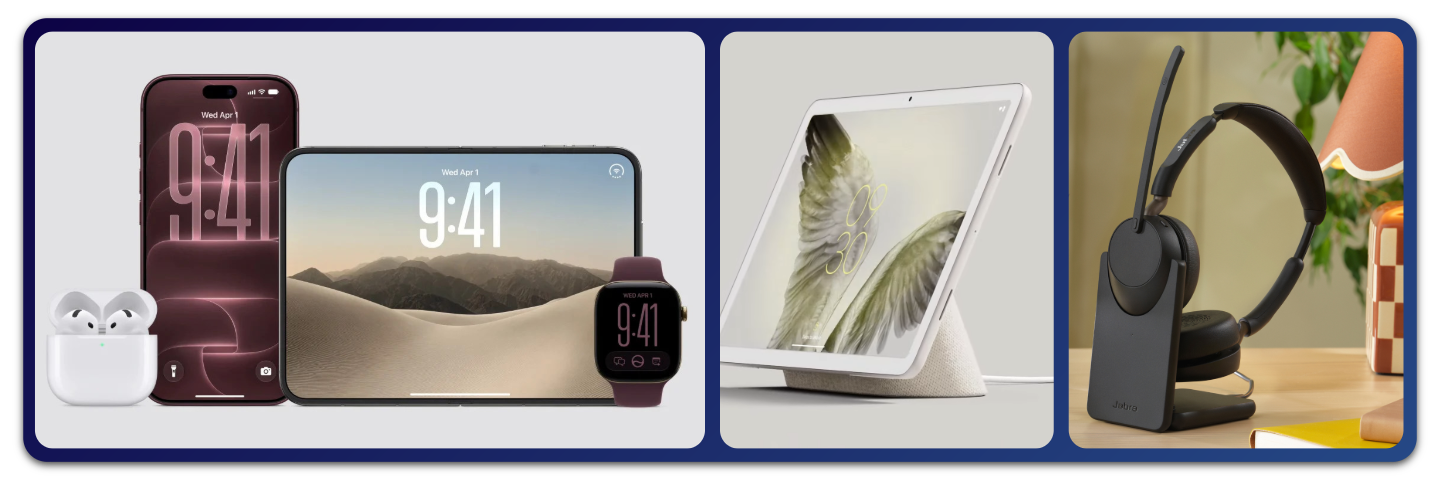
- Firma Apple zaprezentowała nowe modele iPhone’a Pro, nowe modele Apple Watch oraz nową generację słuchawek AirPods dostępne od 18 września. 23 października pojawił się też iPhone Duo, pierwszy model składany tej firmy.
- Firma Google wycofała z oferty tablet Pixel. Aktualizacje oprogramowania będą kontynuowane do 2028 roku. Nie planuje się wprowadzenia następcy tego urządzenia.
- Firma Jabra opublikowała instrukcje wymiany baterii, z których wynika, że baterie w słuchawkach z serii Evolve3 można wymieniać bez utraty gwarancji.
Te historie wydają się niepowiązane. Każda z nich zmienia odpowiedź na to samo pytanie: jak długo urządzenie pozostaje użyteczne i kto decyduje, kiedy przestaje nim być? Dotyczą one różnych elementów floty.
Tablet ilustruje problem związany z planowaniem. Nadal będzie otrzymywał aktualizacje do 2028 roku, więc korzystanie z niego jest bezpieczne. Jednak organizacje, które oparły na nim swoje procesy robocze, muszą podjąć decyzję o wymianie przed zakończeniem okresu aktualizacji, a nie po nim. Sezony premier wywierają odwrotną presję – skłaniają do wczesnej wymiany, ponieważ na rynku pojawiło się coś nowego.
Koszt jednego urządzenia podnosi stawkę w segmencie premium. Firma Gartner określa składany telefon Apple’a jako test platformy dla osobistego asystenta AI. Omdia, firma zajmująca się badaniami rynkowymi, szacuje, że w 2025 r. sprzedanych zostanie 18,2 mln urządzeń składanych, a do 2030 r. liczba ta wzrośnie do 45 mln, podczas gdy IDC, inna firma badawcza, przewiduje 35,8 mln, co stanowi 3,1% liczby urządzeń, ale około 10% przychodów. Kiedy niewielki udział w liczbie urządzeń pochłania jedną dziesiątą wydatków, błędna decyzja zakupowa kosztuje więcej.
Opcje naprawy działają w odwrotnym kierunku. Wymienne baterie, takie jak w ofercie Jabra, wydłużają żywotność, chronią gwarancję i ograniczają ilość odpadów. W przypadku dużej floty zestawów słuchawkowych obniża to koszt eksploatacji w całym cyklu życia i wspiera cele zrównoważonego rozwoju.
Większość planów dotyczących floty uwzględnia datę zakupu. Mniej planów uwzględnia datę, od której dany model przestaje otrzymywać aktualizacje, lub ścieżkę naprawczą, która pozwala utrzymać go w eksploatacji. Przechowywanie tych dat dla poszczególnych modeli w systemie MDM i danych dotyczących zasobów sprawia, że nowości dotyczące sprzętu stają się elementem planowania, a nie niespodzianką. Ogólny wniosek jest taki, że linie produktów będą się pojawiać i znikać, więc strategia zarządzania flotą musi opierać się na okresach aktualizacji i możliwości naprawy, a nie na ulubionym modelu.
Dlaczego ma to znaczenie: Urządzenie jest dobrym zakupem tylko tak długo, jak długo otrzymuje aktualizacje i można je naprawić. Planowanie w oparciu o te daty pozwala uniknąć zarówno kosztów przedwczesnej wymiany, jak i sytuacji, w której na końcu pozostają urządzenia bez wsparcia.
Te trzy historie łączą jedno pytanie: czy wiesz, co znajduje się na Twoich urządzeniach, w jakim są stanie i jak długo będą objęte wsparciem? Sztuczna inteligencja wprowadza do telefonów nowe narzędzia i nowe zagrożenia szybciej niż zmieniają się zasady, a ilość aktualizacji jest tak duża, że nie sposób ręcznie zarządzać flotą. Cykle życia sprzętu nieustannie przesuwają daty, które mają znaczenie. Organizacje, które potrafią szybko odpowiedzieć na to pytanie, traktują każdą z tych kwestii jako rutynową czynność.
Zastanawiasz się, jakie wymagania postawi przed Twoją flotą kolejny cykl życia urządzeń? Zapisz się do Techstep Pulse, aby regularnie otrzymywać analizy najważniejszych trendów mobilnych.