Techstep Pulse delar med sig av praktiska insikter från vårt dagliga arbete inom mobilitet och säkerhet, med fokus på vad som är viktigt när enheter, hot och uppdateringar utvecklas snabbare än vad era policyer hinner med.
I det här numret fokuserar vi på:
- AI gör nätfiske snabbare och mer träffsäkert. Samtidigt integreras AI i allt fler arbetsappar, vilket skapar nya risker för hur data hanteras – risker som många enhetspolicyer ännu inte täcker.
- Många säkerhetsuppdateringar behöver hanteras samtidigt på flera plattformar. Angripare fortsätter att utnyttja sårbarheter där uppdateringar finns tillgängliga men ännu inte har installerats.
- En intensiv period av hårdvarulanseringar påminner om vad som räknas på lång sikt: hur länge enheten får säkerhetsuppdateringar och hur enkelt den kan repareras.
AI gör mobila attacker mer effektiva och ökar risken för dataläckor
AI gör det enklare för angripare att skapa trovärdiga meddelanden och nå fler människor på kortare tid. Enligt Zimperiums 2026 Global Mobile Threat Report innehåller nästan 86 procent av nätfiskeattackerna AI-genererade inslag. Företaget rapporterar också att antalet upptäckta nätfiskeförsök på anställdas mobila enheter har ökat med 380 procent sedan januari 2025.
Angreppen når användarna i fler kanaler
Nätfiske är inte längre bara en fråga om misstänkta mejl. Falska förfrågningar kan komma via sms, chatt och andra appar som används i vardagen. Med hjälp av AI kan angripare anpassa språk, ton och innehåll så att meddelandena blir svårare att skilja från vanlig kommunikation.
Syftet kan vara att få mottagaren att öppna en länk, lämna ut inloggningsuppgifter eller dela känslig information. Därför behöver skyddet och användarnas säkerhetsmedvetande omfatta hela den mobila arbetsmiljön.
AI i arbetsappar kräver tydliga regler för företagsdata
Riskerna handlar också om hur AI används i det dagliga arbetet. När medarbetare använder AI-verktyg som organisationen inte har granskat kan känslig information hamna utanför företagets kontroll.
Samtidigt byggs AI-funktioner in i befintliga appar. Zimperium beskriver en kraftig ökning av AI i mobilappar, vilket gör det svårare för organisationer att behålla överblicken. En app som tidigare har godkänts kan därför behöva bedömas på nytt när dess funktioner, behörigheter eller datahantering förändras.
Även etablerade AI-assistenter kan ha säkerhetsbrister
Ett exempel är sårbarheten CVE-2026-26133 i Microsoft 365 Copilot. Enligt Lookout berörde den Copilot-funktioner i flera mobilappar för iOS och Android. Dolda instruktioner i innehåll som AI-assistenten bearbetade kunde få den att lämna ut information som inte skulle vara åtkomlig.
Den här typen av angrepp kallas promptinjektion. Sårbarheten har åtgärdats, och vid Lookouts publicering fanns inga rapporter om aktivt utnyttjande. Exemplet visar varför även arbetsappar och deras AI-funktioner behöver ingå i organisationens säkerhetsuppföljning.
Koppla samman AI-policy och klienthantering
En lista över godkända appar är en bra grund, men behöver kompletteras med löpande kontroll. IT och säkerhetsansvariga behöver kunna svara på:
- Vilka appar och AI-funktioner används på enheterna?
- Vilken företagsinformation kan de komma åt och behandla?
- Vilka inställningar och behörigheter styr åtkomsten?
- Är apparna uppdaterade, och hur hanteras kända säkerhetsbrister?
AI-policyn behöver därför hänga ihop med reglerna för enheter, appar och företagsdata. Medarbetarna behöver tydliga besked om vilka verktyg de får använda och vilken information de får dela.
Varför det är viktigt: AI hjälper angripare att skapa mer övertygande bedrägeriförsök, samtidigt som nya AI-funktioner förändrar hur företagsdata hanteras. Organisationer behöver möta båda riskerna med tydliga regler, uppdaterade appar och bättre överblick över den mobila arbetsmiljön.
Många säkerhetsuppdateringar ställer högre krav på klienthanteringen
September innebar omfattande säkerhetsuppdateringar för de stora mobilplattformarna. Apple släppte uppdateringar för flera operativsystem, medan Android åtgärdade sårbarheter med både kritisk och hög allvarlighetsgrad. Samsung kompletterade med korrigeringar för sina Galaxy-enheter. För IT-avdelningar med flera plattformar att hantera innebär det många uppdateringar att bedöma, distribuera och följa upp.
En tillgänglig uppdatering ger inget skydd förrän den är installerad
Verizons Data Breach Investigations Report 2026 visar att utnyttjande av sårbarheter har blivit den vanligaste vägen in vid dataintrång. Det understryker vikten av att snabbt identifiera berörda enheter och se till att relevanta säkerhetsuppdateringar faktiskt installeras.
Organisationer behöver samtidigt skilja mellan större versionsuppgraderingar och löpande säkerhetsuppdateringar. Det kan finnas verksamhetsskäl att avvakta med en ny operativsystemversion, exempelvis för att testa kompatibiliteten med viktiga appar. Under tiden behöver den befintliga versionen fortfarande ha stöd från tillverkaren och få tillgängliga säkerhetsuppdateringar.
På Android varierar dessutom tillgängligheten mellan olika modeller och tillverkare. Samsung påpekar exempelvis att tidpunkten för uppdateringar kan skilja sig mellan modeller och regioner. Därför räcker det inte att veta att en korrigering har publicerats – IT behöver också veta vilka enheter som har fått den.
Automatisera distributionen och följ upp resultatet
När uppdateringarna är många blir manuell hantering svår att hålla ihop. En tydlig uppdateringsprocess bör därför kombinera testning och prioritering med automatiserad distribution via klienthanteringsplattformen, i den utsträckning plattformen och enheterna stöder det.
Kritiska säkerhetsuppdateringar kan behöva hanteras skyndsamt, medan större versionsuppgraderingar kan kräva mer förberedelse. Organisationen behöver också kunna följa upp vilka enheter som har uppdaterats, vilka som väntar och vilka som kräver en åtgärd.
Samlad information gör det lättare att upptäcka luckor
För att kunna agera behöver IT en aktuell bild av enhetsparken. Vilka enheter är registrerade i klienthanteringen? Vilka uppfyller säkerhetskraven? Vilka använder en äldre operativsystemversion eller har inte varit aktiva på länge?
Techsteps Managed Monitoring i Lifecycle samlar uppgifter om bland annat registreringsstatus, efterlevnad, aktivitet, operativsystemversion och senast inloggad användare tillsammans med enheternas livscykeldata. Det gör det lättare att identifiera enheter som behöver följas upp och minskar behovet av att jämföra information manuellt mellan flera system.
Säker hantering behövs även vid återtag
Kontrollen behöver fortsätta när en enhet lämnas tillbaka. Om det är oklart hur den har använts bör den hanteras som om den innehåller företagsdata. En verifierad och dokumenterad radering inför återbruk eller återvinning minskar risken för att information hamnar i fel händer.
Varför det är viktigt: Säkerhetsuppdateringar behöver nå hela vägen ut till enheterna. Med tydliga rutiner, automatiserad distribution och löpande uppföljning kan organisationen minska tiden som kända sårbarheter lämnas öppna.
Se hur Lifecycle kan hjälpa till.
Nya modeller i all ära – planera för enheternas hela livslängd
Hösten bjuder på många produktnyheter. Men för organisationer som köper och hanterar stora mängder enheter är lanseringsdatumet bara en del av bilden. Minst lika viktigt är hur länge enheterna får säkerhetsuppdateringar, om de kan repareras och när de behöver ersättas.
Tre aktuella nyheter visar varför:
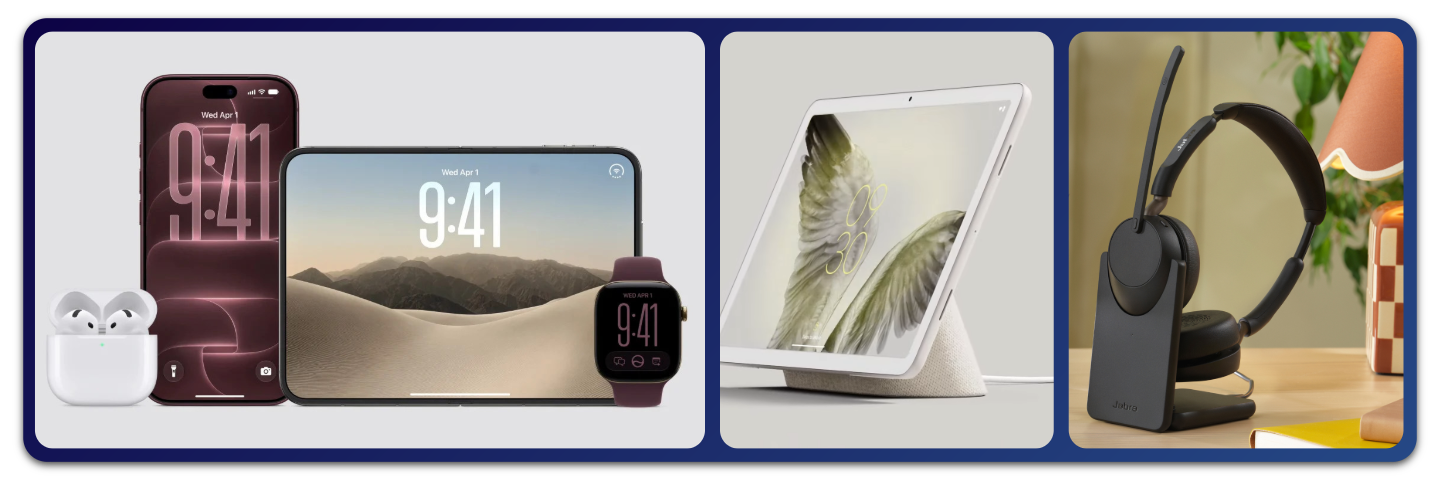
- Apple breddar sitt utbud. Nya iPhone Pro-, Apple Watch- och AirPods-modeller började säljas den 18 september. Den 23 oktober följde iPhone Duo, Apples första vikbara telefon. Fler modeller ger fler valmöjligheter – och större anledning att utgå från verksamhetens behov vid inköp.
- Google har slutat sälja Pixel Tablet. Befintliga enheter får fortsatt operativsystems- och säkerhetsuppdateringar till juni 2028. Organisationer som använder modellen behöver därför planera för nästa steg, även om den inte behöver bytas ut omedelbart.
- Jabra gör det möjligt att byta batterier. Företaget har publicerat guider för batteribyte i Evolve3-serien. Det ger bättre möjligheter att förlänga användningstiden när batteriet börjar tappa kapacitet.
Låt behoven styra när enheterna byts ut
Nyheterna handlar om olika produkter, men väcker samma fråga: hur länge kan en enhet fortsätta att vara ett bra verktyg i verksamheten?
Pixel Tablet visar varför det är viktigt att skilja på när en produkt slutar säljas och när den slutar få uppdateringar. Organisationer som har byggt arbetsflöden kring modellen behöver tid för att utvärdera alternativ, testa appar och planera ett byte innan stödet upphör.
Nya lanseringar kan skapa ett tryck åt andra hållet: att byta ut fungerande enheter bara för att en ny modell finns tillgänglig. Ett genomtänkt inköpsbeslut behöver väga nya funktioner mot verksamhetens faktiska behov, återstående livslängd och den totala kostnaden.
Reparation kan ge fler år av användning
Ett utslitet batteri behöver inte innebära att hela enheten måste ersättas. Möjligheten att byta batteri eller reparera vanliga fel kan förlänga användningstiden och minska behovet av nyinköp.
För en organisation med många headset, telefoner eller surfplattor kan det göra stor skillnad för både kostnader och resursanvändning. Därför bör tillgång till reservdelar, reparationsservice och tydliga garantivillkor vägas in redan vid inköpet.
Planera utifrån mer än inköpsdatumet
För att kunna fatta rätt beslut behöver organisationen ha koll på mer än när en enhet köptes in. Underlaget bör också visa:
- Hur länge modellen får säkerhetsuppdateringar.
- Vilket skick enheten är i, inklusive batteriets kapacitet.
- Vilka reparationer som är möjliga och vad de kostar.
- När enheten behöver ses över eller ersättas.
Samla uppgifterna i tillgångsregistret och koppla dem till informationen i klienthanteringsplattformen, där det är möjligt. Då blir det lättare att planera inköp och utbyten i god tid.
Överblick blir allt viktigare
AI i arbetsappar, många säkerhetsuppdateringar och nya enhetsmodeller ställer tillsammans högre krav på klienthanteringen. Organisationen behöver veta vilka enheter och appar som används, hur de är konfigurerade och hur länge de har stöd från tillverkaren.
Med en aktuell bild av enhetsparken blir det lättare att bedöma nya risker, prioritera uppdateringar och planera nästa inköp. Då kan förändringarna hanteras som en del av det löpande arbetet.
Varför det är viktigt: En bra enhetsstrategi tar hänsyn till hela livslängden. Med koll på uppdateringsstöd, skick och reparationsmöjligheter kan organisationen undvika både onödigt tidiga utbyten och att enheter blir kvar i drift efter att stödet har upphört.
Undrar du vad nästa enhetscykel kommer att ställa för krav på din enhetspark? Prenumerera på Techstep Pulse för månatliga insikter.