I det här numret av Techstep Pulse lyfter vi tre trender inom mobilitet och säkerhet från augusti 2026: nätfiske som kapar pågående inloggningssessioner, vikbara enheter som får allt större intresse bland företagsanvändare och digital suveränitet – med fokus på var företagsdata lagras, vem som har tillgång till dem och vilka beroenden infrastrukturen skapar. Utvecklingen gör det allt viktigare att ta ställning till hur användare loggar in, vilka enheter verksamheten behöver och hur organisationen behåller kontrollen över sina data.
Nätfiske kapar konton medan användaren loggar in
Nätfiske handlar inte bara om att stjäla lösenord för senare användning. Angripare kan också agera direkt medan användaren försöker logga in.
Säkerhetsföretaget CTM360 har kartlagt en kampanj mot försäkringskunder där falska kundportaler samlar in både inloggningsuppgifter och engångskoder. Med verktyget InsureOTP Kit kan angriparna använda uppgifterna i realtid för att ta sig in på kundernas konton. Användaren tror sig genomföra en vanlig inloggning, men hjälper samtidigt angriparen att få åtkomst.
Falsk support riktar in sig på återställningsnycklar
En annan kampanj utnyttjar förtroendet för den krypterade meddelandeappen Signal. Enligt säkerhetsföretaget Pradeo kontaktas användare av ett konto som utger sig för att vara ”Signal Support”. Meddelandet varnar för ett påstått synkroniseringsfel och leder till en extern sida där användaren uppmanas att lämna ut återställningsnyckeln till sin säkerhetskopia.
Nyckeln behövs för att dekryptera säkerhetskopian. För att komma åt innehållet behöver angriparen även få kontroll över kontot. Signal betonar att företaget aldrig tar kontakt på det här sättet för att be om återställningsnycklar, PIN-koder eller registreringskoder.
Kampanjerna använder olika metoder, men har en gemensam nämnare: angriparen efterliknar en betrodd tjänst och får användaren att lämna ut sådant som ska skydda åtkomsten.
MFA är viktigt – men metoden spelar roll
Multifaktorautentisering är fortfarande en viktig säkerhetsåtgärd. Däremot ger inte alla metoder samma skydd mot nätfiske. En engångskod som användaren skriver in på en falsk sida kan fångas upp och användas av angriparen innan den hinner bli ogiltig.
Nätfiskeresistenta metoder, exempelvis FIDO2-baserade passkeys och säkerhetsnycklar, knyter autentiseringen till den riktiga tjänsten. Det gör att de kan stoppa den här typen av falska inloggningsflöden. Organisationer behöver därför bedöma hur deras MFA fungerar, inte bara kontrollera att den är aktiverad.
Kombinera utbildning med tekniskt skydd
Säkerhetsutbildningen behöver omfatta mer än misstänkta mejl och uppenbara stavfel. Medarbetare behöver känna igen oväntade supportkontakter, påstådda driftproblem och uppmaningar att lämna ut koder eller återställningsnycklar. Vid osäkerhet bör de själva öppna tjänstens app eller kontakta supporten via en känd kontaktväg.
Utbildningen behöver samtidigt stödjas av tekniska skydd. Blockering av skadliga webbplatser, skydd mot mobila hot och uppföljning av avvikande inloggningar kan minska beroendet av att användaren upptäcker bedrägeriet i stunden.
Varför det är viktigt: Vid nätfiske i realtid kan angriparen få åtkomst medan användaren loggar in. Därför behöver organisationer kombinera nätfiskeresistent autentisering med skydd mot skadliga länkar och övervakning av avvikande inloggningsmönster. Att enbart upptäcka stulna uppgifter i efterhand kan vara för sent.
Vikbara mobiler blir ett alternativ för fler arbetsroller
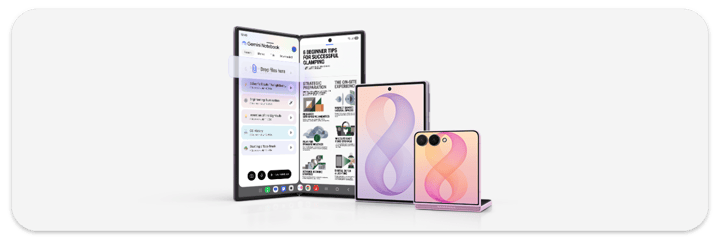
Samsungs senaste vikbara mobiler väcker frågan om när en telefon också kan fylla surfplattans funktion. För medarbetare som ofta arbetar på resande fot kan en större, vikbar skärm ge mer arbetsutrymme utan att de behöver bära med sig ytterligare en enhet.
Intresset för kategorin växer. Enligt Samsung överträffade den nya Galaxy Z-serien företagets europeiska förbeställningsmål på elva dagar. Under samma period var förbeställningarna drygt 20 procent högre än för föregående generation. Siffrorna gäller den samlade efterfrågan och visar inte specifikt hur stort intresset är bland företagskunder.
För organisationer är den viktigaste frågan vilka arbetsuppgifter som faktiskt blir enklare med en större skärm. En säljare kan exempelvis behöva visa produktkataloger och gå igenom avtal hos kunden. En konsult kan vilja läsa dokument och arbeta i flera appar samtidigt mellan möten. I sådana situationer kan en vikbar mobil vara ett alternativ till att använda både telefon och surfplatta.
Det innebär däremot inte att vikbara mobiler behöver bli standard i hela enhetsparken. De bör bedömas utifrån nyttan för specifika roller, tillsammans med inköpspris, hållbarhet, reparationskostnader och hur väl verksamhetens appar fungerar på skärmen. Om enheten kan ersätta en surfplatta behöver även den besparingen vägas in.
Ett rimligt första steg är att låta en mindre användargrupp testa enheterna i sitt dagliga arbete. Då kan organisationen bedöma om den extra skärmytan sparar tid, underlättar kundmöten eller minskar behovet av annan utrustning. Resultatet ger ett bättre beslutsunderlag än enskilda önskemål om den senaste modellen.
Vikbara mobiler är därför värda att ta ställning till i enhetsstrategin. Tydliga kriterier för vilka roller och behov som motiverar dem gör framtida inköp enklare att hantera och följa upp.
Varför det är viktigt: En vikbar mobil kan vara ett bra arbetsverktyg när den större skärmen löser ett konkret behov. Genom att testa nyttan och sätta tydliga inköpskriterier kan organisationen avgöra var den är värd merkostnaden.
Digital suveränitet handlar om kontroll över både data och drift
Hur beroende är verksamheten av digitala tjänster som organisationen själv har begränsad kontroll över? Frågan får ökad uppmärksamhet när europeiska företag ser över sina leverantörer och sin beredskap för avbrott.
I en undersökning från Proton bland 1 500 företagsledare i Storbritannien, Frankrike och Tyskland uppgav 74 procent att de oroar sig för att amerikanska teknikleverantörer skulle kunna tvingas stänga av tillgången till viktiga tjänster – ett scenario som ibland kallas en ”kill switch”. Samtidigt bedömde 54 procent att verksamheten skulle behöva pausa tjänster eller drift inom en arbetsdag om tillgången till centrala digitala verktyg försvann. Undersökningen beskriver företagens oro och upplevda sårbarhet, inte sannolikheten för en sådan avstängning.
Det sätter digital suveränitet i ett konkret verksamhetsperspektiv. Frågan handlar om mer än vilket land som lagrar informationen. Organisationen behöver också förstå vem som kontrollerar infrastrukturen, vilka beroenden tjänsterna har och vilka möjligheter som finns att fortsätta arbeta om förutsättningarna förändras.
För klienthantering blir detta särskilt relevant. Om plattformen som styr enheternas inställningar, säkerhet och åtkomst blir otillgänglig kan det påverka organisationens förmåga att hantera hela enhetsparken. Valet mellan molntjänst, suverän hosting och drift i egen regi behöver därför utgå från verksamhetens krav på kontroll och tillgänglighet.
Ett bra första steg är att kartlägga var data lagras och behandlas, vem som har administrativ åtkomst och vilka externa tjänster lösningen är beroende av. Därefter behöver organisationen bedöma hur ett avbrott skulle påverka verksamheten och hur realistiskt det är att återställa driften eller byta lösning. Alternativa leverantörer ger störst handlingsfrihet när även möjligheten att flytta data, konfigurationer och arbetsflöden har förberetts.
Samma behov av tydligt ansvar, insyn och löpande kontroll beskrivs i Techsteps artikel om säkerhet och styrning för mobila enheter. Det är grundläggande förutsättningar för säker klienthantering, oavsett var plattformen driftas.
Varför det är viktigt: Digital suveränitet handlar om att kunna fatta egna beslut och upprätthålla verksamheten när förutsättningarna förändras. Genom att förstå var data finns, vem som kontrollerar tjänsterna och vilka alternativ som faktiskt går att använda kan organisationen minska sin sårbarhet och stärka sin handlingsfrihet.
Månadens artiklar visar hur beslut om mobilitet, säkerhet och digital suveränitet hänger allt tätare samman. Organisationer behöver välja enheter efter arbetsuppgift, infrastruktur efter krav på kontroll och tillgänglighet samt inloggningsmetoder som står emot dagens angrepp.
När angripare efterliknar betrodda inloggningssidor och supportkontakter behöver både säkerhetsrutiner och tekniska skydd utvecklas. Samtidigt kräver fler enhetsalternativ och komplexa leverantörsberoenden framförhållning. En genomtänkt strategi behöver därför omfatta hela kedjan: från enheten i medarbetarens hand till de system som lagrar informationen och styr åtkomsten till den.