Techstep Pulse deler praktiske innsikter fra vårt daglige arbeid innen mobilitet og sikkerhet, med fokus på hva som er viktig når mobile enheter, trusler og oppdateringer utvikler seg med et raskere tempo enn retningslinjene dine klarer å holde følge med.
I denne utgaven fokuserer vi på:
- AI øker tempoet for phishing-forsøk, sprer seg til apper vi bruker i hverdagen og skaper dataeksponering som de fleste retningslinjer for enheter ennå ikke dekker.
- Sikkerhetsoppdateringer kommer i store mengder på alle plattformer samtidig, og angripere utnytter stadig hull der løsningene er kjent, men ennå ikke installert.
- En travel sesong for maskinvare viser hvorfor lengden på en enhets oppdateringsperiode og reparasjonsmulighetene betyr mer enn selve lanseringen.
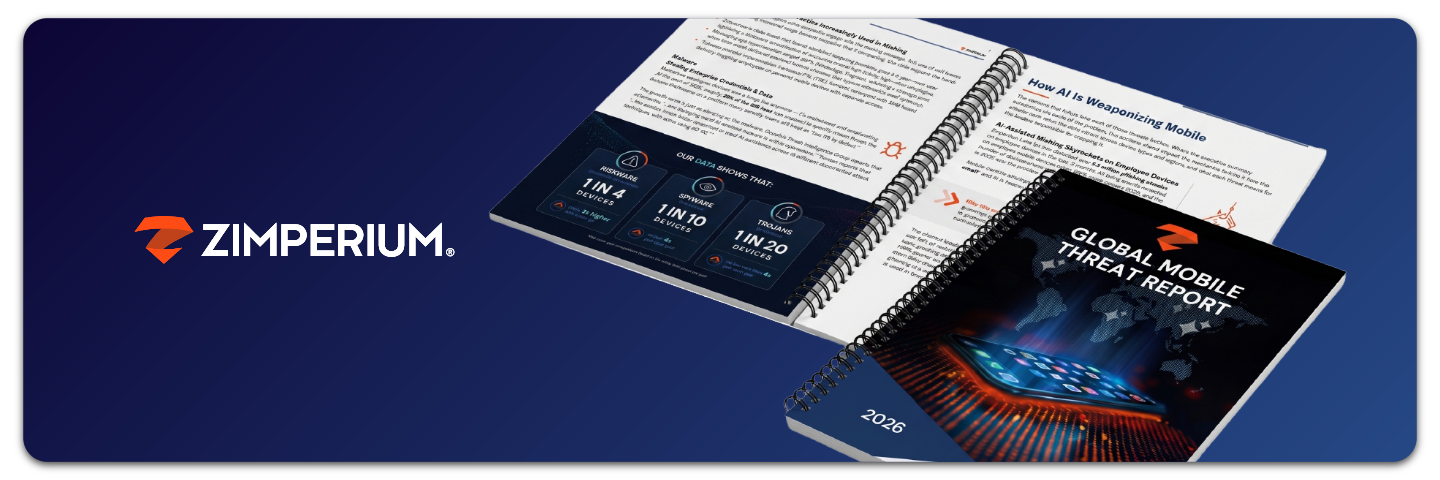
AI øker omfanget av mobilangrep og åpner nye veier for datalekkasjer
«2026 Global Mobile Threat Report» fra Zimperium, et selskap som jobber med mobilsikkerhet, beskriver en kraftig endring i hastigheten og omfanget av angrepene. Nesten 86 % av phishing-angrepene inneholder nå AI-genererte elementer. Denne andelen har økt med 380 % siden januar 2025. Spionprogramvare finnes nå på nesten én av ti enheter.
Risikoen strekker seg også langt utover e-post. AI senker terskelen for sosial manipulering, noe som betyr at angripere kan lure folk i stedet for å bryte seg inn i systemer. Den samme troverdige lokkematen kan nå komme via tekstmeldinger, chat og hvilken som helst annen app på en telefon. Hvert svar kan røpe verdifulle metadata om virksomheten og personens privatliv.
Rapporten ser også inn i organisasjonen. Ansatte installerer flere generative AI-apper og mater dem med sensitive bedriftsdata. Mange etablerte apper, inkludert bedriftsapper, har nå også innebygde AI-funksjoner. På utviklingssiden feilet 45 % av de AI-genererte kodeeksemplene grunnleggende kontroller mot OWASP Top 10, en standardliste over vanlige sikkerhetssvakheter i applikasjoner.
Programvareleverandører står overfor det samme mønsteret. En feil i innspillingsfunksjonen i AI-assistenten til en mye brukt kontorpakke påvirket 19 mobilapper på både iOS og Android. En angriper kunne skjule instruksjoner i en melding eller fil som assistenten leser. Assistenten ville da følge dem og avsløre sensitiv bedriftsinformasjon eller interne detaljer om hvordan virksomheten drives. Problemet er utbedret, og det er ikke rapportert om noen aktiv utnyttelse (CVE-2026-26133).
I praksis er en liste over godkjente apper ikke lenger tilstrekkelig. En app som ble godkjent for et år siden, kan nå inneholde AI-funksjoner som gir tilgang til bedriftsdata. IT-team må vite hvilke AI-verktøy som finnes på administrerte enheter, hvilke data de har tilgang til, og om disse appene oppdateres like raskt som operativsystemet. Styringen må følge funksjonalitet og tillatelser, ikke en statisk liste over apper.
Telefonen er et sted der AI møter bedriftsdata hver dag, så AI-retningslinjene og enhetsretningslinjene må knyttes sammen. Det overordnede signalet er at AI nå finnes på begge sider. Det gjør angrep billigere å gjennomføre, og det skaper nye veier for data å slippe ut gjennom verktøy som bedriften selv har valgt.
Hvorfor dette er viktig: AI hjelper angripere med å lage bedre lokkemidler og hjelper ansatte med å flytte bedriftsdata til verktøy som ingen har gjennomgått. Begge risikoene finnes på telefonen, så retningslinjene må dekke dette.
Store oppdateringsmengder på alle plattformer gir lite rom for å henge etter
Sikkerhetsoppdateringene var omfattende på alle de store mobilplattformene i forrige måned. Apple lanserte en ren sikkerhetsoppdatering med 82 feilrettinger for organisasjoner som fortsatt bruker den forrige iOS-generasjonen, mens den nye hovedversjonen ble lansert 14. september. Androids sikkerhetsoppdatering for september inneholdt mellom 180 og 200 feilrettinger, inkludert sårbarheter med alvorlighetsgraden «kritisk» og «høy» i system-, kjerne- og brikkesettkomponenter. Samsungs månedlige oppdatering løste 90 sårbarheter på Galaxy-telefoner, nettbrett og smartklokker. Samsung påpekte også at 40 av problemene som ble løst i Android-oppdateringen, ikke gjelder for Galaxy-enheter.
Antallet er viktig på grunn av hvordan angripere kommer seg inn. Verizons rapport om datainnbrudd fra 2026 viste at utnyttelse av sårbarheter nå er den vanligste inngangsveien. Den viste også at SMS-phishing bare ble oppdaget fordi enhetene var administrerte. Begge funnene peker i samme retning: hendelser starter på enheter som ikke er oppdatert eller som ikke overvåkes.
Dette gjør oppdateringer til et sikkerhetstiltak. Apples to lanseringskanaler viser hvorfor. Å fortsette med forrige generasjon er et legitimt valg, men det fungerer bare hvis sikkerhetsoppdateringen distribueres like raskt som den nye utgivelsen. På Android kommer feilrettingene trinnvis, først på plattformen, senere til enhetsprodusentens egen utgivelse, slik at beskyttelsen når ulike modeller til ulike tidspunkter.
Tempoet er det praktiske problemet. Et mobil-OS leverer vanligvis 15 til 25 store oppdateringer i året, og en del av dem retter zero-day-sårbarheter som angripere allerede utnytter. Vår erfaring tilsier at dette innebærer å oppdatere enhetene 20 til 22 ganger i året. Kun automatisk distribusjon holder tritt: OS-oppdateringer, sikkerhetsoppdateringer og oppdateringer av bedriftsapper må distribueres via MDM uten å vente på brukerne.
Gjennomføringen er bare så god som dataene den bygger på. Techstep har lagt til Managed Monitoring i sin Lifecycle-løsning for å tette dette gapet, og viser registreringsstatus, samsvar, aktivitet, operativsystemversjon og sist innloggede bruker ved siden av livssyklusdata. IT-avdelingen kan oppdage enheter som ikke er registrert, som ikke er i samsvar, som er inaktive eller som administreres på feil plattform, uten å måtte sammenligne flere systemer.
De samme dataene er viktige når en enhet returneres. Hvis ingen er sikker på om den ble brukt til bedriftsarbeid, må den behandles som om den inneholder bedriftsdata. En sertifisert sletting beskytter både bedriften og den ansatte.
Se hvordan Lifecycle kan hjelpe: https://www.techstep.io/offering/solutions/lifecycle-platform
Hvorfor dette er viktig: Angripere utnytter gjerne sikkerhetshull som allerede er utbedret, men hvor oppdateringene ennå ikke er installert. Hvor raskt en enhetsflåte lukker dette sikkerhetshullet, er nå en målbar forretningsrisiko.
En travel sesong for ny maskinvare setter oppdateringsperioder i sentrum for flåteplanleggingen
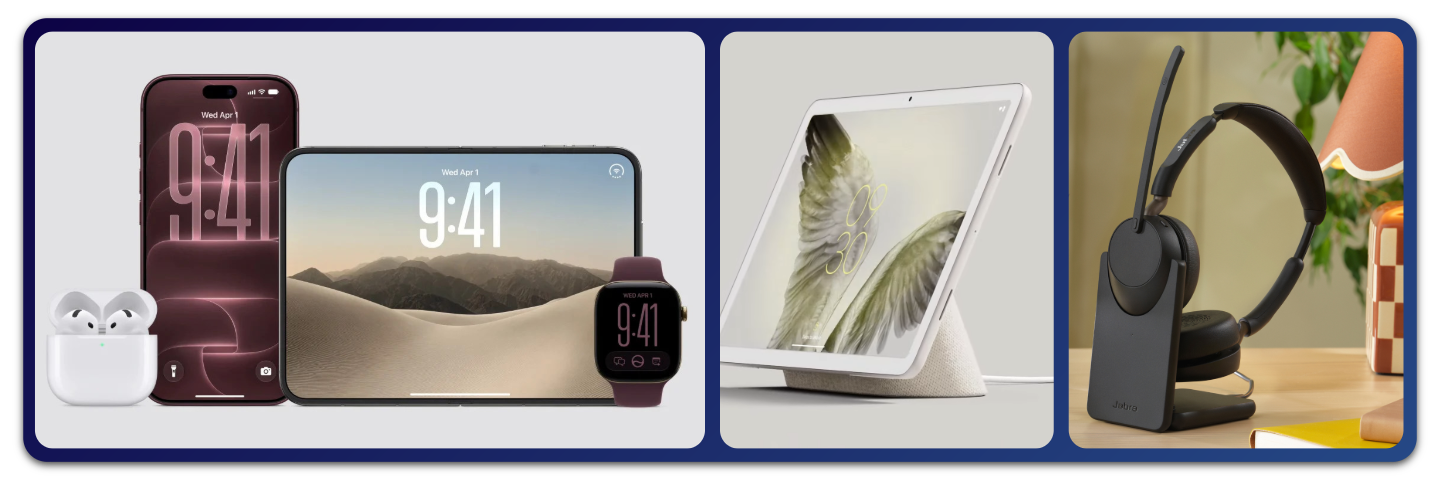
- Apple presenterte nye iPhone Pro-modeller, nye Apple Watch-modeller og en ny generasjon AirPods, tilgjengelig fra 18. september. iPhone Duo, selskapets første sammenleggbare telefon, fulgte 23. oktober.
- Google har avviklet Pixel Tablet. Programvareoppdateringer fortsetter frem til 2028, og det er ikke planlagt noen etterfølger.
- Jabra har publisert veiledninger for batteribytte som viser at batteriene i Evolve3-hodesettserien kan byttes uten at garantien opphører.
Disse nyhetene ser ut til å stå uten sammenheng. Hver av dem endrer svaret på det samme spørsmålet: hvor lenge forblir en enhet brukbar, og hvem bestemmer når den ikke lenger er det? De berører ulike deler av enhetsparken.
Nettbrettet illustrerer planleggingsproblemet. Det mottar fortsatt oppdateringer frem til 2028, så det er trygt å bruke. Men organisasjoner som har bygget arbeidsflyter rundt det, må nå ta en beslutning om utskifting før oppdateringsperioden avsluttes, ikke etterpå. Lanseringssesonger skaper det motsatte presset – en trang til å fornye tidlig fordi noe nytt finnes.
Kostnaden per enhet øker innsatsen i premiumsegmentet. Gartner kaller Apples sammenleggbare enhet en plattformtest for personlig AI. Omdia, et markedsanalysefirma, anslår at det vil bli solgt 18,2 millioner sammenleggbare enheter i 2025 og forventer 45 millioner innen 2030, mens IDC, et annet analysefirma, forventer 35,8 millioner, noe som utgjør 3,1 % av enhetene, men omtrent 10 % av inntektene. Når en liten andel av enhetene står for en tiendedel av utgiftene, koster en feil kjøpsbeslutning mer.
Reparasjonsmuligheter virker i motsatt retning. Utskiftbare batterier, som i Jabra-serien, forlenger levetiden, ivaretar garantien og reduserer avfall. For en stor hodesettflåte senker dette livstidskostnadene og støtter bærekraftsmålene.
De fleste planer for oppdatering av mobilflåten sporer kjøpsdatoen. Færre sporer datoen da en modell slutter å motta oppdateringer, eller reparasjonsveien som holder den i drift. Å ha disse datoene per modell i MDM og eiendelsdata gjør nyheter om maskinvare til et planleggingsgrunnlag i stedet for en overraskelse. Det overordnede budskapet er at produktlinjer vil fortsette å komme og gå, så flåtestrategien må baseres på oppdateringsperioder og reparasjonsevne, ikke på en favorittmodell.
Hvorfor dette er viktig: En enhet er bare et godt kjøp så lenge den får oppdateringer og kan repareres. Å planlegge ut fra disse datoene unngår både kostnader ved for tidlig utskifting og enheter uten støtte på siste tidspunkt.
De tre historiene har ett spørsmål til felles: vet du hva som finnes på enhetene dine, hvilken tilstand de er i og hvor lenge de vil være støttet? AI tilfører nye verktøy og nye risikoer til telefonen raskere enn retningslinjene endres. Mengden oppdateringer gir lite rom for manuell sporing. Maskinvaresyklusene forskyver stadig datoene som betyr noe. Organisasjoner som kan svare raskt på dette spørsmålet, behandler hvert av disse som rutinearbeid.
Lurer du på hva den neste enhetssyklusen vil kreve av enhetsparken din? Abonner på Techstep Pulse for månedlige innsikter.