Ja, Apple-enheter kan ingå i verksamhetskritiska lösningar när enheter, applikationer, identitet och nätverk utformas för verksamhetens krav. Lämpligheten behöver bedömas för det aktuella användningsfallet och verifieras genom tester. Tillgänglighet, säkerhet, support och praktisk användning är centrala delar av bedömningen.
APPLE I VERKSAMHETSKRITISKA MILJÖER
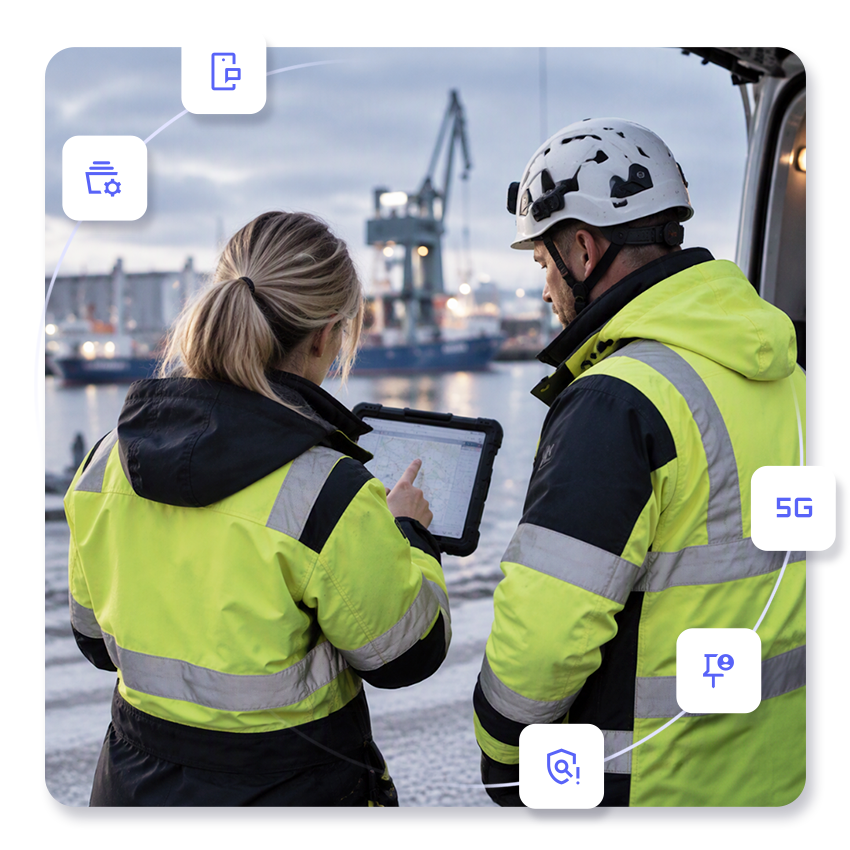
Apple för verksamheter där säkerhet och tillgänglighet är avgörande
Våra specialister hjälper er att få Apple-enheter att fungera säkert och tillförlitligt i verksamhetskritiska miljöer. Vi utgår från era säkerhetskrav, nätverk och arbetssätt och stöttar er från kravställning till införande, med kompetens inom säker kommunikation, klienthantering och åtkomst.


Hantera enheter, applikationer och åtkomst som en helhet
Vi etablerar och optimerar klienthantering för Apple-enheter med iOS, iPadOS och macOS. Med automatiserade arbetsflöden och anpassade policyer, appar och konfigurationer skapar vi förutsättningar för en säkrare och mer produktiv användarupplevelse.

Kontrollerad registrering
Enheter registreras automatiskt och får rätt konfiguration utifrån användare, roll och användningsområde.

Säkerhetskonfiguration och Apple indigo
Vi hanterar säkerhetspolicyer och certifikat centralt och hjälper er att utforma lösningar för säkerhetsklassad information med Apple indigo.
Applikationskontroll
Godkända verksamhetsapplikationer distribueras, konfigureras och separeras från privat användning.

Löpande kontroll
Miljön övervakas och utvecklas när riskbild, operativsystem och verksamhetskrav förändras.
Säker åtkomst utan traditionell VPN-komplexitet
Vi etablerar Apple Network Relay för att skydda kommunikationen mellan era Apple-enheter och verksamhetens resurser. Med moderna, standardbaserade protokoll skapar vi snabb och säker åtkomst till interna system utan traditionella VPN-tunnlar, virtuella nätverksinterface och separata IP-adresser.
Vi konfigurerar och distribuerar lösningen centralt genom klienthanteringsplattformen, med åtkomst för specifika appar, utvalda domäner eller hela enheten. Vid behov etablerar vi även autentisering med klientcertifikat.

Skyddad kommunikation
Trafiken skyddas med moderna transport- och säkerhetsprotokoll som QUIC, HTTP/3 och TLS 1.3.

Kontrollerad åtkomst
Styr vilka appar, domäner och interna resurser som enheten får kommunicera med.

Central distribution
Konfigurationer, certifikat och säkerhetspolicyer distribueras genom MDM eller UEM.

Anpassad arkitektur
Relay-tjänsten utformas efter verksamhetens nätverk, säkerhetsmodell, datakrav och befintliga infrastruktur.
Apple-enheter anpassade efter verksamhetens nätverk
Vi hjälper er att utreda och etablera Apple-enheter i privata 5G-nät, avgränsade verksamhetsnät och andra miljöer med särskilda krav på identitet, kapacitet och tillgänglighet.
Arbetet kan omfatta SIM- och eSIM-hantering, nätverksprofiler, certifikat, prioritering, MCX-applikationer och integration med verksamhetens befintliga säkerhetsarkitektur.

Privata 5G-nät
Konfiguration och testning för säker anslutning till verksamhetens egna mobilnät.

Verksamhetskritisk kommunikation
Integration med MCX-, Push-to-Talk- och samverkanslösningar där det är relevant.

SWEN-readiness
Förberedelser, kravställning och validering inför framtida användning i SWEN, utan att föregripa dess certifierings- och godkännandeprocess.

Reserv- och förstärkningskapacitet
En flexibel kommunikationsförmåga som snabbt kan skalas upp vid övningar, höjd beredskap eller extraordinära händelser.
Vi hjälper verksamheter med höga krav på säkerhet och tillgänglighet att skapa en kontrollerad och motståndskraftig klientmiljö. Vår lösning för suverän klienthantering kombinerar central styrning, säker drift och löpande tjänster. Det ger ökad kontroll över data och administration samt tillförlitligt stöd för medarbetare som utför verksamhetskritiskt arbete i fält under krävande förhållanden.

Renhållning på sjukhus är avgörande för patientsäkerheten och för att förebygga vårdrelaterade infektioner. På ett norskt sjukhus digitaliserades städprocesserna med rollbaserade iPads, central klienthantering och CleanPilot. Lösningen ger städpersonalen överblick i realtid, snabbare prioriteringar och enklare dokumentation – så att höga hygienkrav kan upprätthållas även när behoven snabbt förändras.

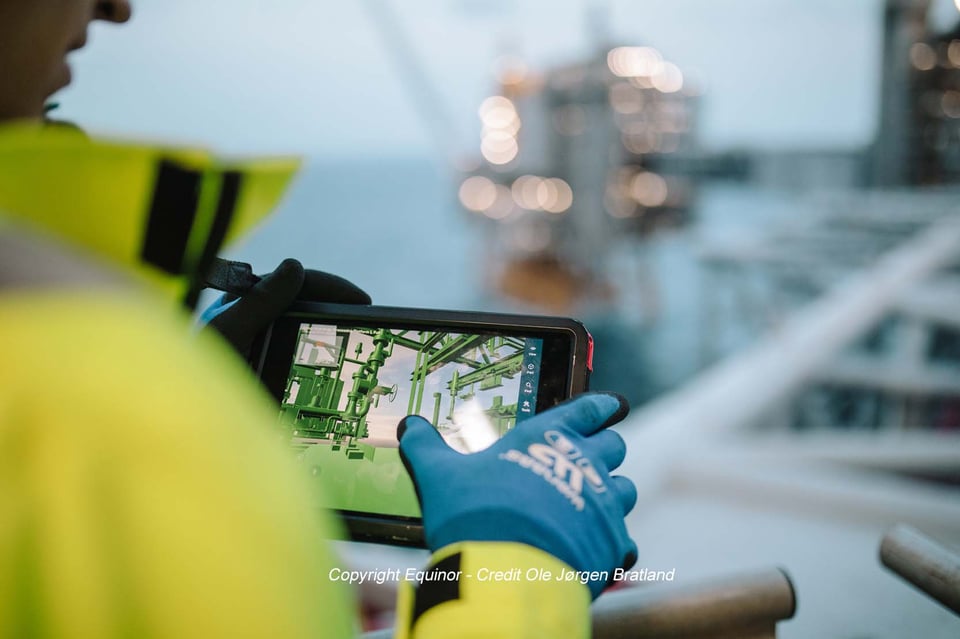
På Equinors Johan Sverdrupfält, 160 kilometer ut i Nordsjön, måste medarbetarna ha tillgång till rätt information där arbetet utförs. Med Techsteps centralt hanterade iPads och över 60 applikationer kan uppgifter genomföras snabbare och mer precist. Digitala tvillingar, 3D och AR ger ytterligare stöd, medan bättre kommunikation, utbildning och tillgång till aktuell information stärker säkerheten på plattformen.

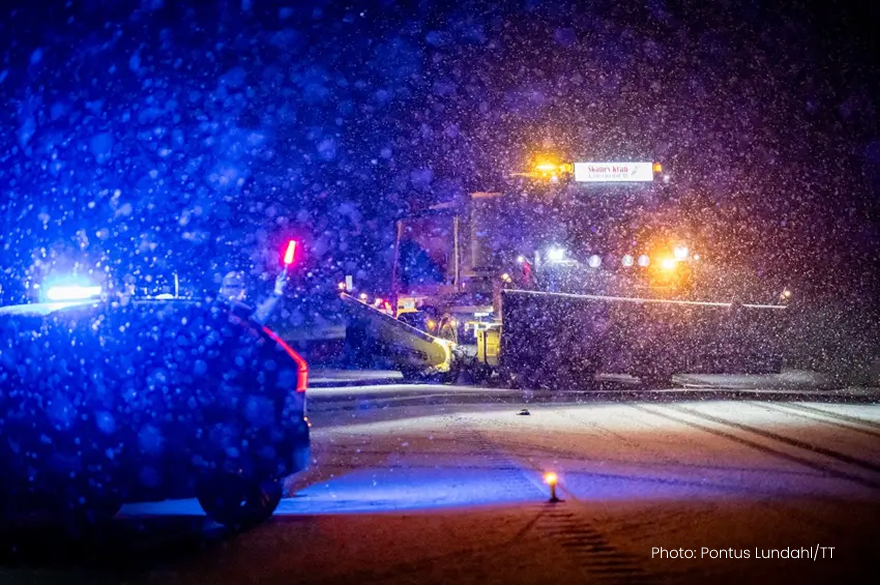
Mesta ansvarar för drift och underhåll av norsk väg- och järnvägsinfrastruktur, där medarbetarna behöver tillförlitliga digitala verktyg för bland annat snöplogning, rengöring och andra säsongsbaserade uppgifter. Med förkonfigurerade Samsung-surfplattor, central klienthantering och Kioskade enheter får personalen säkra och arbetsklara enheter. Fjärrstyrning och snabb support minskar avbrotten, samtidigt som nya applikationer enkelt kan införas när verksamhetens behov förändras.


Polska Posten behövde modernisera leveransen av domstolshandlingar och andra försändelser, samtidigt som personuppgifter och enheter skyddades. Tillsammans med Techstep utrustades 24 000 brevbärare med centralt hanterade surfplattor i kioskläge. Elektroniska mottagningsbevis, godkända applikationer och möjlighet till fjärrlåsning gör leveranserna snabbare, säkrare och mer tillförlitliga – samtidigt som pappershanteringen minskar.

-
Behovs- och riskanalys
Vi kartlägger användare, information, applikationer, nätverk och tillgänglighetskrav samt bedömer förutsättningarna för Apple indigo.
-
Arkitektur och kravställning
Vi utformar målarkitektur och krav på relay, klienthantering, identitet, certifikat och anslutning.
-
Proof of concept
Vi bygger och testar lösningen tillsammans med verksamheten och utvalda teknikpartners.
-
Införande och förvaltning
Efter validering hjälper vi er med utrullning, support, uppdateringar och kontinuerlig utveckling.
KONTAKTA OSS
Var behöver Apple-enheter fungera hos er?
Berätta hur ni vill använda Apple-enheter och vilka krav ni har på säkerhet och tillgänglighet. Våra specialister hjälper er att reda ut vad som behövs för att enheterna ska fungera i er miljö.
