En Device Security Health Check är en strukturerad genomgång av hur verksamhetens klientmiljö är konfigurerad, skyddad och använd. Syftet är att identifiera risker, brister och outnyttjade möjligheter i klienthanteringen. Resultatet ger ett underlag för att prioritera förbättringar inom säkerhet, kontroll och effektivitet.
DEVICE SECURITY HEALTH CHECK
Få bättre kontroll och större effekt av er klientmiljö
Med Device Security Health Check granskar vi hur er klienthanteringsplattform är konfigurerad och hur ni använder den. Ni får en tydlig bild av var säkerhetsriskerna finns, vilka funktioner ni kan få mer nytta av och vilka förbättringar ni bör prioritera.


Är plattformen konfigurerad för era behov?
Vår granskning visar hur klienthanteringsplattformen är uppsatt och hur väl konfigurationen stödjer verksamhetens enheter, arbetssätt och säkerhetskrav. Analysen omfattar både grundläggande inställningar och de tekniska beroenden som påverkar miljön.

Grundkonfiguration
Centrala inställningar, aktiverade tjänster och plattformens övergripande struktur granskas för att identifiera brister och onödig komplexitet.

Roller och behörigheter
Vi analyserar administratörsroller, åtkomsträttigheter och ansvarsfördelning för att identifiera risker med obehörig eller alltför omfattande åtkomst.

Profiler och struktur
Vi undersöker vi hur enheter registreras, grupperas och tilldelas profiler och policyer genom hela sin livscykel.

Integrationer
Klienthanteringen är beroende av flera andra system. Analysen omfattar kopplingar till identitetstjänster, certifikat, kataloger och andra centrala tjänster.
Identifiera svaga punkter innan de blir incidenter
Vi analyserar de inställningar och policyer som skyddar enheter, applikationer och data. Identifierade risker dokumenteras och prioriteras utifrån hur de kan påverka verksamheten.

Enheter och operativsystem
Versioner, säkerhetsuppdateringar och enheternas efterlevnadsstatus granskas för att upptäcka oskyddade eller inaktuella klienter.

Säkerhetspolicyer
Vi granskar hur era säkerhetspolicyer är utformade, vilket skydd de ger och om de tillämpas konsekvent på rätt användare och enheter.

Applikationer och data
Vår analys omfattar hur applikationer distribueras och konfigureras på era enheter samt hur verksamhetens data skyddas och separeras.

Upptäckt och uppföljning
Granskningen visar hur avvikelser, osäkra enheter och andra risker upptäcks, rapporteras och följs upp.
Få större effekt av den plattform ni redan använder
Många klienthanteringsplattformar innehåller funktioner som aldrig aktiveras eller används fullt ut. Vi identifierar outnyttjad potential och visar hur plattformen kan bidra till enklare administration, bättre användarupplevelse och högre produktivitet.

Användning av funktioner
Kartläggningen visar vilka funktioner som används i dag och vilka befintliga möjligheter som kan skapa ytterligare värde för verksamheten.

Automatisering av arbetsflöden
Manuella moment granskas för att hitta möjligheter till automatisering, exempelvis vid registrering, konfiguration, uppdateringar och återkommande administrativa uppgifter.

Användarupplevelse och produktivitet
Vi analyserar om policyer, applikationer och konfigurationer stödjer arbetet eller skapar onödiga hinder.

Överblick och beslutsunderlag
Bedömningen visar hur ni använder rapporter och tillgängliga data för att följa upp klientmiljön och var beslutsunderlaget kan förbättras.
En prioriterad väg mot bättre kontroll
Resultatet sammanställs i ett konkret beslutsunderlag. Ni får en tydlig nulägesbild, prioriterade rekommendationer och stöd i att avgöra vilka förbättringar som bör genomföras först.

Dokumenterad nulägesbild
Ni får en samlad bild av plattformens konfiguration, säkerhetsstatus och nyttjandegrad – inklusive de områden som redan fungerar väl.

Prioriterade rekommendationer
Identifierade förbättringar rangordnas utifrån risk, verksamhetsnytta och hur omfattande de är att genomföra.

Konkret åtgärdsplan
Vi omsätter analysen till tydliga aktiviteter som kan planeras, fördelas och följas upp av er organisation.

Specialiststöd hela vägen
Våra experter presenterar resultatet och kan hjälpa er att genomföra åtgärder, utveckla plattformen och följa upp effekten.
Vi hjälper verksamheter med höga krav på säkerhet och tillgänglighet att skapa en kontrollerad och motståndskraftig klientmiljö. Vår lösning för suverän klienthantering kombinerar central styrning, säker drift och löpande tjänster. Det ger ökad kontroll över data och administration samt tillförlitligt stöd för medarbetare som utför verksamhetskritiskt arbete i fält under krävande förhållanden.

Renhållning på sjukhus är avgörande för patientsäkerheten och för att förebygga vårdrelaterade infektioner. På ett norskt sjukhus digitaliserades städprocesserna med rollbaserade iPads, central klienthantering och CleanPilot. Lösningen ger städpersonalen överblick i realtid, snabbare prioriteringar och enklare dokumentation – så att höga hygienkrav kan upprätthållas även när behoven snabbt förändras.

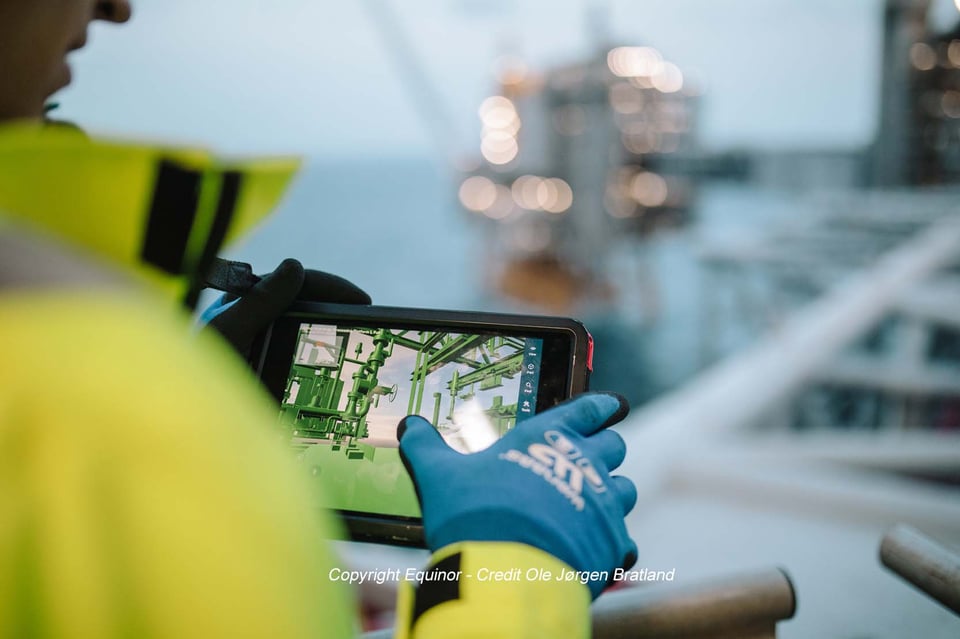
På Equinors Johan Sverdrupfält, 160 kilometer ut i Nordsjön, måste medarbetarna ha tillgång till rätt information där arbetet utförs. Med Techsteps centralt hanterade iPads och över 60 applikationer kan uppgifter genomföras snabbare och mer precist. Digitala tvillingar, 3D och AR ger ytterligare stöd, medan bättre kommunikation, utbildning och tillgång till aktuell information stärker säkerheten på plattformen.

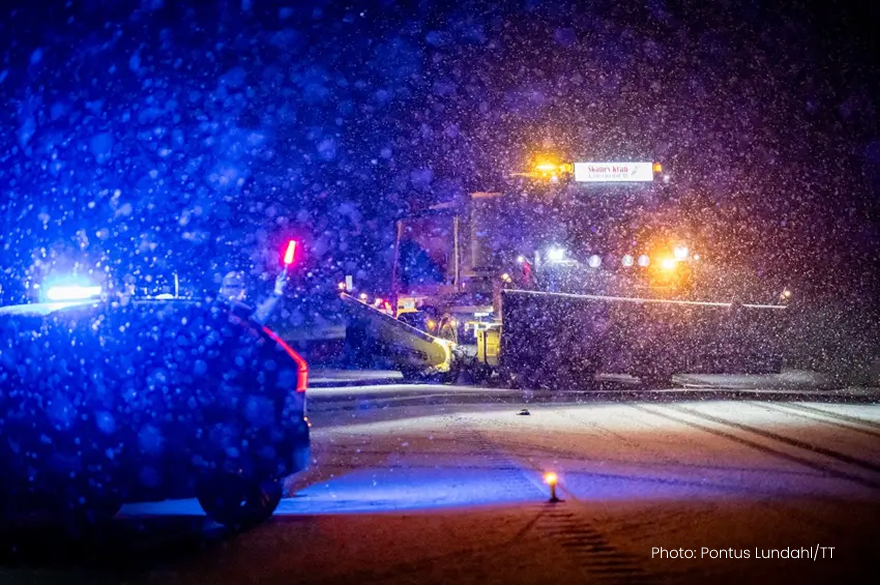
Mesta ansvarar för drift och underhåll av norsk väg- och järnvägsinfrastruktur, där medarbetarna behöver tillförlitliga digitala verktyg för bland annat snöplogning, rengöring och andra säsongsbaserade uppgifter. Med förkonfigurerade Samsung-surfplattor, central klienthantering och enheter i kioskläge får personalen säkra och arbetsklara enheter. Fjärrstyrning och snabb support minskar avbrotten, samtidigt som nya applikationer enkelt kan införas när verksamhetens behov förändras.


Polska Posten behövde modernisera leveransen av domstolshandlingar och andra försändelser, samtidigt som personuppgifter och enheter skyddades. Tillsammans med Techstep utrustades 24 000 brevbärare med centralt hanterade surfplattor i kioskläge. Elektroniska mottagningsbevis, godkända applikationer och möjlighet till fjärrlåsning gör leveranserna snabbare, säkrare och mer tillförlitliga – samtidigt som pappershanteringen minskar.

-
Inledande kartläggning
Vi går igenom verksamhetens miljö, behov och säkerhetskrav och får den läsåtkomst som behövs för analysen.
-
Utforma lösningen
Våra specialister granskar plattformens konfiguration, policyer och nyttjande utifrån etablerad praxis och erfarenhet från komplexa klientmiljöer.
-
Implementera och migrera
Ni får en tydlig presentation av identifierade risker, förbättringsområden och rekommenderade åtgärder – ordnade efter prioritet.
-
Förvalta och utveckla
Vid behov hjälper vi er att genomföra åtgärderna, utveckla plattformen och följa upp att förändringarna ger önskad effekt.
KONTAKTA OSS
Vill ni veta vad ni bör förbättra först?
Berätta vilken klienthanteringsplattform ni använder och vad ni vill få bättre koll på. Vi går igenom vad en hälsokontroll kan visa om säkerhetsrisker, inställningar och funktioner ni kan få mer nytta av.
